MDM
初回公開日:2020年11月27日
モバイルデバイス管理(MDM: Mobile Device Management)は、企業や組織がモバイルデバイスを効果的かつ安全に管理するための重要な技術です。スマートフォン、タブレット、ラップトップなどのデバイスが日常的にビジネス活動で使用される現代において、これらのデバイスを一元的に管理し、セキュリティを確保することは、IT部門の大きな課題となっています。本記事では、MDMの基本的な機能から、導入のメリット、最新トレンドまでを詳しく解説します。

-
- 【関連資料のご紹介】
- 「ISM CloudOne」 が分かる資料 4点セット
-
MDMの導入を検討する際は、機能や管理範囲、運用方法を事前に整理しておくことも重要です。本資料は、端末管理に必要な基本機能をまとめて確認できます。
- 資料をダウンロード
1:MDMとは?
MDM(Mobile Device Management)とは、スマートフォン・タブレット・PCなどの端末を企業が一元管理するためのシステムです。端末設定やアプリ配布、セキュリティポリシーの適用、紛失時の遠隔ロック・データ消去などを行い、情報漏えい対策や運用効率化を実現します。テレワークやクラウド利用が普及した現在では、多様な端末を安全に管理する仕組みとして、多くの企業で導入が進んでいます。
MDMでできること
- 端末の利用状況を管理する
- アプリ利用を制限する
- OS更新状況を確認する
- 紛失時に遠隔でロック・データ削除を行う
- セキュリティポリシーを適用する
MDMの代表的な機能
MDMでは、端末の遠隔管理やセキュリティ対策など、企業のモバイル端末を安全に運用するための機能を利用できます。ここでは、代表的な機能を紹介します。
| 機能 | 説明 |
|---|---|
| デバイスの遠隔監視 | IT管理者が遠隔地からデバイスの状況をリアルタイムで監視し、適切な対応を行えるようにします。 |
| アプリケーションの管理 | デバイス上で使用されるアプリケーションのインストール、更新、削除を制御します。 |
| セキュリティポリシーの適用 | デバイスに対してパスワードポリシーや暗号化設定、VPN設定などのセキュリティ対策を強制します。 |
| データ消去機能(リモートワイプ) | デバイスが紛失や盗難に遭った場合、リモートでデバイス上のすべてのデータを消去することができます。 |
MDMが重要になった背景
企業におけるモバイル端末の利用は拡大しており、スマートフォンやPCを活用した働き方が一般化しています。その背景には、「テレワークの定着」「クラウドサービス利用の拡大」「多様な働き方への対応」などがあります。
従業員が社外から業務システムへアクセスする機会が増えたことで、端末管理やセキュリティ対策の重要性も高まっています。
MDM・MAM・UEMの違い
MDMと似た言葉に、MAM(Mobile Application Management)やUEM(Unified Endpoint Management)があります。
それぞれ管理対象が異なるため、自社の運用環境に応じて適切な仕組みを選択することが重要です。
| 管理手法 | 管理対象 | 特徴 |
|---|---|---|
| MDM | スマートフォン・タブレット・PCなどの端末 | 端末全体を一元管理する |
| MAM | 業務アプリケーション | アプリや業務データのみを管理する |
| UEM | PC・スマートフォン・タブレットなどあらゆるエンドポイント | 複数デバイスを統合的に管理する |
MDMは端末管理の基本となる仕組みであり、多くの企業で導入されています。
PCやスマートフォンを含む複数のデバイスを統合管理できるUEMへ発展するケースも増えています。
2:MDMと混同されやすい「MAM」とは
モバイルデバイスを一元管理する方法には、MAMという方法もあります。
MAMとは:モバイルのアプリケーションを管理するシステム
MAMは、Mobile Application Management(モバイル・アプリケーション・マネジメント)の略で、モバイルアプリケーションを管理する仕組み、またはそれを実現するソフトウェアやサービスなどを指します。
MDMとの違い:OSレベルでの管理ではなく、アプリレベルでの管理
MDMは端末そのものをOSレベルで制御・管理するのに対し、MAMは端末内の特定アプリケーションごとに制御や設定を行います。
MAMを利用することで、個人利用領域に干渉せず、業務用アプリや業務データのみを管理できます。業務データのコピー制限や、業務アプリのみのデータ削除などにも対応できます。
MDMとMAMのちがい:
| MDM | MAM | |
|---|---|---|
| 機能 | 端末のOSレベルでの管理 | 端末内のアプリケーションレベルでの管理 |
| 活用例 | 企業から社員へ貸与する端末を管理する | 社員の私物端末の、業務用アプリ・業務データのみを管理する |
MDMとMAMの使い分け:私用端末の業務利用にも
業務端末と私物端末が混在する環境では、MDMとMAMを使い分けるケースもあります。業務用端末はMDM(必要に応じてMAMも併用)で管理し、私用端末はMAMでアプリケーション単位の管理を行います。
MDMとMAMは混同されやすいですが、その違いを正しく理解し、状況に応じて使い分けることで、より合理的で効果的なセキュリティ対策が可能になります。
3:MDMの機能|複数の端末の一元管理ができるシステム
MDMは、スマートフォンやタブレットなどのモバイルデバイス(携帯端末)を管理・運用するための仕組みです。この仕組みを実現するソフトウェアやサービスも、一般的に「MDM」や「MDM製品」と呼ばれます。MDMを導入すると、複数の端末の遠隔操作・管理が可能になります。つまり、企業が、社員のスマートフォンやタブレットなどのモバイルデバイスを、自社のセキュリティポリシーに合わせて一元管理できるようになるのです。
デバイスの登録とプロビジョニング
MDMを導入する際には、まずデバイスをシステムに登録し、初期設定を行います。プロビジョニングとは、デバイスに必要な設定やアプリケーションを配布し、すぐに業務で使用できるようにするプロセスを指します。この段階で、IT管理者はデバイスごとのポリシーを設定し、従業員がルールに従ってデバイスを使用することを確実にします。
アプリケーションの管理
MDMソリューションは、デバイス上で使用されるアプリケーションの管理をサポートします。IT管理者は、特定のアプリケーションのインストールを制限したり、業務に必要なアプリケーションを強制的にインストールすることができます。また、不正なアプリや危険なアプリの使用をブロックする機能も提供されます。
セキュリティ対策の強化
セキュリティ対策は、MDMの中でも特に重要な役割の一つです。デバイスに保存されているデータを守るため、MDMではさまざまなセキュリティ機能を提供しています。
| 機能 | 説明 |
|---|---|
| デバイス暗号化 | デバイスに保存されたデータを暗号化し、不正アクセスから保護します。 |
| パスワードポリシーの適用 | パスワードの強度や更新頻度に関するルールを定め、デバイスが適切に保護されるようにします。 |
| リモートロック/リモートワイプ | デバイスの紛失時に遠隔操作でデバイスをロックしたり、データを完全に消去することが可能です。 |
監視とレポート
MDMソリューションは、デバイスの使用状況やセキュリティの状態をリアルタイムで監視する機能を提供します。これにより、異常な動作やセキュリティインシデントが発生した場合に迅速に対応することができます。また、定期的なレポートを生成し、IT部門がデバイスの状態を把握しやすくするサポートも行われます。
MDMの機能:端末の管理・制御・監視
MDMが提供する主な機能として、次の3つが挙げられます。
-
- 機能1:設定管理
- モバイルデバイスの設定は、端末使用者(社員)ではなく、管理者がまとめて実施できます。
例えば、次のような設定が考えられます。
・端末導入時に必要となる初期設定(メールやネットワークの設定)
・導入後の管理(OSのアップデート、アプリケーションのインストール・アンインストールなど)
・セキュリティ関連の設定(パスワード設定を必須にする、セキュリティソフトの設定、特定アプリケーションやカメラなど端末機能の制限、VPN設定など)
-
- 機能2:遠隔操作・制御
- 遠隔での操作が可能になります。例えば、遠隔から操作をしてロックをかける、またはデータの一部またはすべてを削除する(「ワイプ」と呼ばれる操作)といった、端末を紛失した際に役立つ機能が提供されます。遠隔からの操作で、端末の画面上にメッセージを表示する、通話機能やカメラ機能をオンにして端末周囲の映像や音声を収集するなどの機能を備えるものもあります。
-
- 機能3:利用情報の収集
- 各モバイル端末の利用情報を収集することで、業務上定められた運用ルールに従って正しく利用されているかどうかを確認できます。例えば、GPSを使った端末の位置・移動情報や、特定アプリケーションがどのように使用されているかといった情報や記録を、遠隔で収集することが可能です。
4:MDM導入のメリット
MDMは、デバイスのセキュリティを向上させるための強力なツールです。暗号化、リモートワイプ、アプリケーション管理などの機能により、デバイスがサイバー攻撃やデータ漏洩のリスクにさらされる可能性を低減します。
コンプライアンスの確保
法規制に準拠することは、多くの企業にとって非常に重要です。MDMは、デバイス上のデータを適切に管理することで、GDPRやHIPAA(米国の医療情報保護法)などの規制に準拠することを支援します。
遠隔管理と効率化
IT管理者は、物理的にデバイスにアクセスせずとも、遠隔地から設定変更やアプリケーションの更新、セキュリティポリシーの適用を行うことができます。これにより、IT部門の作業効率が向上し、リソースの節約にもつながります。
コスト削減
MDMは、デバイスの一元管理を可能にするため、IT部門が個別のデバイスに対応する必要がなくなります。これにより、デバイス管理にかかるコストを削減し、効率的な運用が実現します。
5:MDM導入時の注意点
MDMは、端末管理の効率化やセキュリティ強化に役立つ一方、導入前に確認しておきたい点もあります。
導入・運用コストが発生する
MDMの導入には、ライセンス費用や運用コストが発生します。
ただし、MDMを導入しない場合でも、端末設定やアップデート対応を手作業で行う必要があり、管理負荷や人的ミスのリスクが高まります。導入費用だけでなく、運用負荷や情報漏えいリスクをどれだけ軽減できるかも含めて検討することが重要です。
運用ルールの周知や教育が必要になる
MDMを導入しても、利用者側のセキュリティ意識が不足していると、十分な効果を得られない場合があります。例えば、簡単なパスワードの利用や、端末紛失時の報告遅れなどは、情報漏えいリスクにつながります。端末利用ルールの周知や、基本的なセキュリティ教育もあわせて行うことが重要です。
利便性とのバランスが必要になる
セキュリティを重視しすぎると、端末利用の利便性が低下する場合があります。例えば、アプリ利用制限が厳しすぎたり、認証手順が複雑すぎたりすると、業務効率に影響する可能性があります。セキュリティと利便性のバランスを考慮しながら運用ルールを設計することが重要です。
6:MDM導入の目的
企業でモバイルデバイス管理(MDM)を導入する目的は何でしょうか。MDMは単なる「端末を管理するツール」ではなく、端末管理の効率化や情報漏えい対策につながる重要な仕組みです。
管理効率化とセキュリティ強化
MDMを導入する主な目的は、端末管理の効率化とセキュリティ対策の強化です。
管理対象の端末が増えると、設定変更やアプリ配布、OS更新などを手作業で管理することは難しくなります。MDMを活用することで、端末設定やセキュリティポリシーを一括で適用でき、IT管理者の運用負荷軽減につながります。
また、スマートフォンやタブレットは、紛失・盗難や不正アクセスによる情報漏えいリスクも抱えています。そのため、アクセス制御や操作制限、リモートロック・データ消去などを通じて、端末全体へ統一したセキュリティ対策を適用することが重要です。
システム化で情報トラブルのリスクを低減
メール誤送信やクラウド設定ミス、資料の誤公開など、ヒューマンエラーによる情報漏えいは、現在も企業における大きなセキュリティリスクの一つです。
注意喚起や教育だけで人的ミスを完全に防ぐことは難しく、システムによる管理や制御も重要になります。
MDMを導入することで、端末設定の一括適用や操作制限、リモートロック・データ消去などを実施でき、不注意による情報漏えいリスクの軽減につながります。
また、IPAでも、情報セキュリティ対策では「システム化や自動化によるヒューマンエラー対策」の重要性が継続的に示されています。
7:MDM導入方法
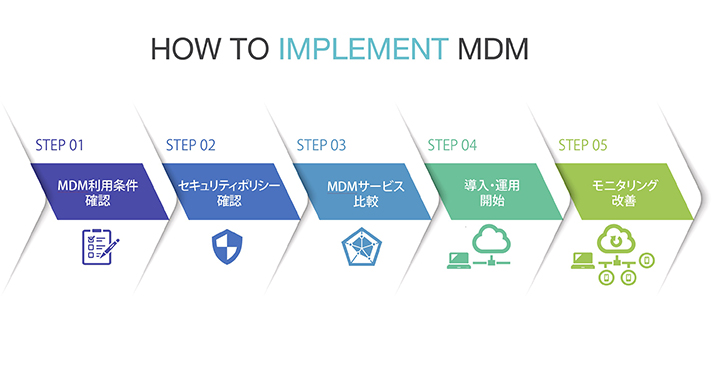
MDMを導入する場合、次の流れで進めていくとよいでしょう。
- ステップ1:MDM利用条件の検討
- ステップ2:自社のセキュリティポリシーの確認
- ステップ3:各MDMサービスを比較検討
- ステップ4:導入・運用開始
- ステップ5:モニタリングと改善
ステップ1:MDM利用条件の検討
管理対象とする範囲、利用サイクルなど条件を検討します。
管理対象とする範囲
MDMによって、対象範囲に制約があることも想定されるため、自社が管理対象とすべき範囲を明確にしておきましょう。
管理対象の項目の例
-
- 端末のタイプ
- 携帯電話/スマートフォン/タブレット
-
- 接続の種類
- キャリア通信/Wi-Fi通信/構内無線LAN
-
- 接続エリアの範囲
- 社内/国内/海外
-
- 端末台数規模
- 初期段階から段階的な増加規模まで含め
-
- 端末の使用歴
- 既に使用している端末/これから新規で使用予定の端末など
-
- 管理対象端末のOS
- iOS/Android など、またそのバージョン
利用サイクル
適切な管理を、適切な時期に、適切なコストで実現するために、利用サイクルを整理しておくことをおすすめします。基本的には、以下のような6つのフェーズが想定されるでしょう。
-
- 企画
- MDM導入の目的、システムへの要求事項をまとめ、実施計画を策定する。
-
- 調達
- 構築するシステムの仕様を明確にし、ネットワーク回線・機器・ソフトウェア等を選定のうえ、実際のシステムを調達する。
-
- 導入
- MDMを実際に導入する。各端末をシステムに登録し、端末利用者(社員)に貸与する。
-
- 運用
- 計画した内容に従って、MDMを運用する。
-
- インシデント発生
- MDMを適切に運用している場合、インシデント(ここではモバイル端末の特性を加味し、紛失・盗難を想定)が発生した端末に対してリモートでロックやワイプ等が可能。現在位置を確認するなど、発見・回収に向けて対応。回収できた端末は再び運用フェーズへ、回収できなかった端末は終了のフェーズへ。
-
- 終了
- 端末に対してデータの消去指示を行い、完了後、システムから管理登録を抹消する。
ステップ2:自社のセキュリティポリシーの確認
MDMに求めるべき機能を判断するため、自社のセキュリティポリシーを明確にしておくことが必要です。企業によっては、社内PCに関するポリシーのみしか取り決めがなく、モバイルデバイスに関して考慮されていない状態である場合も少なくないようです。
自社のセキュリティポリシーの内容・状況を確認しておきましょう。
また、ほとんどのMDMでは、多数の機種を一括コントロールできる機能を持っており、一括設定を行うことになります。そのため、このタイミングで、利用シーンごとに組織グループ別のセキュリティポリシーをテンプレート化しておくと、導入後の設定もスムーズです。
- 営業職向け:外部接続を想定したテンプレート
- 社内スタッフ向け:構内作業を想定したテンプレート
- 個人所有端末向け:私用端末の業務利用を想定したテンプレート
- 事業サービス専用端末向け:セルフオーダリング専用端末、GOT発注端末などを想定したテンプレート
端末側でのセキュリティポリシー設定の変更を許可するかどうかなど、権限についても取り決めておきましょう。
ステップ3:各MDMサービスを比較検討
MDMは、一般的に、サードベンダーが提供するMDMサービスを契約することで導入します。多くのサービスが存在し、それぞれ仕様やサポートの充実度、価格などは様々なので、自社の要件を明確にして、選定を行いましょう。
選定のポイントは次章で解説します。
ステップ4:導入・運用開始
MDMサービスを契約し、いよいよ実際に導入・運用します。
端末の設定など具体的な操作は、サービスによって異なるので、導入したサービスのマニュアルやサポートを活用しましょう。
この導入直後の初期設定時、前述のテンプレートにて、セキュリティポリシーパラメータの登録を行うこととなります。
なお、使用者の使いまわしによる不正利用の防止と混乱を防ぐために、端末ごとの権限による例外設定を許可する場合は、「テンプレートによる標準設定」と「固体ごとの例外設定」を整理しておくことも重要です。
ステップ5:モニタリングと改善
導入後は、モバイルデバイスの活用状況と、 MDM導入の効果を適宜モニタリングし、必要に応じて取り決めや設定、運用方法の見直しを実施します。モニタリングと改善を繰り返していくことで、効果的な活用を維持していきましょう。
8:MDMサービスの選び方のポイント
多くのMDMサービスの中からどのサービスを採用すべきか、選定のポイントを解説します。
提供形態を選ぶ
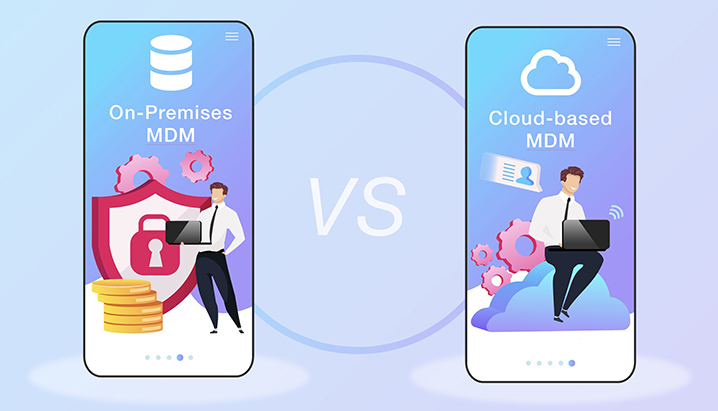
MDMサービスには、大きく分けて「クラウド型」と「オンプレミス型」があります。
クラウド型は、インターネット経由で利用する形式で、導入しやすく運用負荷を抑えやすい点が特徴です。
一方、オンプレミス型は、自社環境内にシステムを構築して運用する形式で、細かなカスタマイズや独自要件に対応しやすい特徴があります。
自社の運用体制やセキュリティ要件に合わせて選定することが重要です。
◎クラウド型がおすすめのケース
- 初期費用を抑えたい
- 導入を早く進めたい
- サーバー管理の負担を減らしたい
- リモート環境でも運用しやすくしたい
◎オンプレミス型がおすすめのケース
- 自社要件に合わせて細かなカスタマイズを行いたい
- 社内環境でシステムを管理したい
- コンプライアンス要件で外部サーバー利用に制限がある
対応デバイス・OSを確認する
MDMサービスを選定する際は、自社で利用している端末やOSに対応しているか確認することが重要です。スマートフォンだけでなく、PCやタブレットなど複数の端末を利用している場合は、対応範囲や管理できる機能も確認しておきましょう。事前に、端末の種類やOS、利用環境を整理しておくことで、自社に合ったMDMを選定しやすくなります。
セキュリティ対策のレベルを検討する
MDMサービスは、利用できるセキュリティ機能や管理レベルが異なります。そのため、自社に必要なセキュリティ対策を整理したうえで、必要な機能を備えたサービスを選定することが重要です。
たとえば、端末のリモートロックやデータ消去、アプリ利用制限、アクセス制御など、どこまで管理したいかを事前に確認しておきましょう。また、初期設定を簡単に行える機能を活用することで、運用負荷の軽減につながる場合もあります。
サポート体制を確認する
モバイル端末のOSは定期的にアップデートされるため、MDMサービス側にも継続的な対応が求められます。そのため、OSアップデートへの対応状況や、不具合修正の頻度、サポート体制なども確認しておくことが重要です。また、更新情報や障害情報が継続的に公開されているかも、選定時の確認ポイントになります。
コスト面を検討する
MDMサービスを選定する際は、料金だけでなく、必要な機能や運用負荷も含めて比較することが重要です。価格が安くても、自社に必要な管理機能やセキュリティ機能が不足している場合、かえって運用負担が増える可能性があります。導入時は、初期費用だけでなく、将来的な端末数の増加や運用コストも含めて、費用対効果を確認しましょう。
無料トライアルの利用も検討する
機能が充実していても、管理画面の操作性や運用方法が自社に合わない場合、かえって管理負荷が増える可能性があります。本導入前に無料トライアルを利用し、操作性や設定方法、運用イメージを事前に確認しておくことが重要です。
9:MDMの必要性
企業では、スマートフォンやPCを業務利用する機会が増えており、端末管理の重要性が高まっています。特に、テレワークやクラウド利用の拡大により、情報漏えいや不正利用などのリスクへの対策が求められています。ここでは、企業がMDMを導入する主な理由を紹介します。
情報漏えい対策
スマートフォンやPCには、顧客情報や業務データなどの重要情報が保存されるケースがあります。そのため、端末の紛失・盗難時に備え、遠隔ロックやデータ消去などの対策が求められています。
テレワーク・クラウド利用への対応
クラウドサービスやリモートワークの普及により、社外から業務システムへアクセスする機会が増えています。社外で利用される端末を適切に管理することは、安全な業務環境を維持するうえで重要です。
シャドーIT・不正利用対策
業務に関係のないアプリ利用や、管理されていない端末利用は、情報漏えいやマルウェア感染につながる可能性があります。MDMを活用することで、アプリ制限やセキュリティポリシーの適用を行えます。
コンプライアンス対応
企業では、個人情報保護法やGDPR(EU一般データ保護規則)などへの対応として、端末上のデータ管理やアクセス制御が求められています。
MDMは、端末管理状況の可視化やセキュリティ対策の徹底にも役立ちます。
10:MDMの最新トレンド
テレワークやクラウド利用の拡大に伴い、MDMには従来以上に幅広い端末管理やセキュリティ対策が求められています。PCを含めた統合管理やAIを活用した異常検知など、MDM関連技術も進化しています。
UEM(Unified Endpoint Management:統合エンドポイント管理)
UEMは、MDMを拡張した統合管理の考え方です。スマートフォンやタブレットだけでなく、PCやIoT機器など、複数の端末を一元的に管理できます。モバイル端末だけでなくPCを含めた統合管理が求められるケースも増えており、UEMへの注目が高まっています。
UEMの主な利点は次のとおりです。
-
- 一元的なデバイス管理
- 複数の端末を単一のプラットフォームで管理し、一貫したポリシーを適用できます。
-
- セキュリティ対策の強化
- 企業ネットワークに接続される端末に統一したセキュリティ対策を適用し、情報漏洩や不正アクセスのリスク軽減につながります。
-
- 管理負荷・運用コストの削減
- 複数の管理ツールを利用する必要がなくなり、管理業務の効率化につながります。
AIを活用した異常検知
AI(人工知能)と機械学習を活用したMDMソリューションも登場しています。従来の手動管理では気づきにくい異常なデバイスの挙動を自動的に検出し、セキュリティインシデントの予防に役立てることができます。
例えば、AIを活用することで、デバイスの使用パターンや位置情報などを基に不審な活動をリアルタイムで監視し、自動的に警告を発することが可能です。また、過去のデータを学習することで、将来の脅威を予測し、事前にセキュリティ対策を講じることもできます。
ゼロトラストセキュリティ
「ゼロトラストセキュリティ」は、近年のサイバーセキュリティの重要なトレンドの一つであり、MDMにも影響を与えています。ゼロトラストの考え方は、ネットワークの内外に関わらず、すべてのアクセスを信頼しないというアプローチに基づいています。
MDMとゼロトラストを組み合わせることで、モバイルデバイスに対しても厳格なアクセス管理を適用することができます。デバイスやユーザーの身元確認、アクセスするデータやアプリケーションの安全性を常に監視し、必要に応じてアクセス権限を動的に制御することで、サイバー攻撃のリスクを最小限に抑えることが可能です。
11:MDM運用時の課題と注意点
複数デバイス・OS管理への対応
企業では、スマートフォンだけでなく、PCやタブレットなど複数の端末を利用するケースが増えています。また、Windows、macOS、iOS、Androidなど異なるOSが混在することで、設定や運用ルールが複雑になる場合があります。そのため、端末毎の管理ルールや運用方針を事前に整理しておくことが重要です。
管理ルール・例外運用の整理
MDMを運用する際は、セキュリティポリシーだけでなく、例外対応のルールも整理しておく必要があります。たとえば、部署ごとに異なる利用制限を設ける場合や、一部端末のみ特別な設定を許可する場合など、運用ルールが曖昧だと管理負荷の増加につながります。
従業員への運用ルールの周知
MDMを円滑に運用するためには、従業員へのルール周知も重要です。
特に、取得される情報や利用制限について事前に説明することで、運用時の混乱や認識のズレを防ぎやすくなります。
まとめ:モバイル端末管理にはMDMの活用が重要
スマートフォンやPCを活用した働き方が広がる中、企業にはモバイル端末を適切に管理するための対策が求められています。MDMを導入することで、端末管理の効率化だけでなく、情報漏えい対策やセキュリティ強化、運用ルールの統一にもつながります。
また、スマートフォンだけでなく、PCを含めた統合管理へのニーズも高まっており、UEMのような管理手法にも注目が集まっています。自社の運用環境やセキュリティ要件に合ったMDMを選定し、継続的に運用を見直していくことが重要です。
なお、弊社が提供するIT資産管理ツール「ISM CloudOne」は、PCだけでなくモバイル端末を管理するMDM機能も搭載しています。
PC・モバイル端末をまとめて管理できるため、複数ツールを運用する負担軽減にもつながります。また、MDM機能を強化したISM SPPMオプションもおすすめです。
詳しくはこちら

-
- 「ISM CloudOne」が分かる資料 4点セット
- IT資産管理やMDM管理ツールを利用することで、できることを分かりやすく説明しています。

 2026.09.07